Tedarikçi kaynaklı siber olay öncesinde uygulanması gereken prosedür nedir?
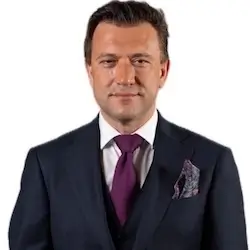
BTS&Partners Kıdemli Ortağı Yasin Beceni, tedarikçi kaynaklı siber olay öncesinde uygulanması gereken prosedürler hakkında konuştu.
Beceni şunları söyledi:
“Tedarikçi kaynaklı risklerle ilişkili bir siber olayla şirketler karşılaştıklarında, öncelikle bu siber olayın tedarikçiden kaynaklanıp kaynaklanmadığını ve kaynaklanıyorsa hangi sebeplerden kaynaklandığını hızlı bir şekilde tüm tabloyu olmasa da o tabloyu görebilmeleri lazım. Bunu yapabilmek için şirketin hazırlık aşamasında, özellikle kritik tedarikçileri başta olmak üzere, bu konuyla alakalı oluşabilecek riskleri ve bu riskleri nasıl ortadan kaldırabileceklerini bununla ilgili soruşturmayı nasıl yapacakları ile ilgili bir prosedürlerini ve bununla ilgili de bir simülasyonlarının olması lazım. Şirketlerin burada düştükleri en büyük yanlışlardan biri, olay gerçekleştiği anda olay bazlı karar verilmesidir. Hazırlık aşamasında, şirketler olay bazlı karar vermek yerine, bu durumu gerçekten simüle edip, böyle bir riskle karşılaşıldığında tedarikçi nezdindeki soruşturmayı kimin yapacağını, ilgili delilleri kimlerin toplayacağını ve olaya nasıl müdahale edileceği ile alakalı hem dış danışman ekipleri hem de içerideki iş birimleri arasındaki koordinasyonu çözüyor olması ve bununda iş güdümünün şirketin en tepe yöneticisi olan CEO veya genel müdür tarafından yönetilmesi gereklidir. Bunları yaptıktan sonra, bununla alakalı olarak siber güvenlik kanunlarımızda yürürlükte. Bununla ilgili ikinci düzenlemeler de çıkacak. Dolayısıyla mevzuat gerekliliklerine uygun bir siber olaya müdahale sürecinin tasarlanıp bununla beraber hareket ediliyor olması gerekir.”
Siber Güvenlikte Tedarikçi Risk Yönetimi
Günümüzde şirketler, tedarikçileriyle olan ilişkilerinde siber güvenlik riskleriyle karşı karşıya kalmaktadır. Bu riskler, tedarik zincirinin herhangi bir noktasında ortaya çıkabilir ve şirketlerin operasyonel süreçlerini ciddi şekilde etkileyebilir. Bu nedenle, tedarikçi kaynaklı siber olayların yönetimi, şirketlerin siber güvenlik stratejilerinin önemli bir parçası haline gelmiştir.
Tedarikçi Kaynaklı Siber Olayların Tespiti
Bir siber olayın tedarikçiden kaynaklanıp kaynaklanmadığını hızlı bir şekilde tespit etmek, olayın etkilerini minimize etmek açısından kritik öneme sahiptir. Şirketler, bu tür olayların kaynağını belirlemek için etkili bir izleme ve raporlama sistemi geliştirmelidir. Bu sistem, olayın hangi tedarikçiden kaynaklandığını ve hangi sebeplerden dolayı meydana geldiğini hızlıca ortaya koymalıdır.
Hazırlık Aşamasının Önemi
Olası siber olaylara karşı hazırlıklı olmak, şirketlerin bu tür durumlarla başa çıkabilme yeteneklerini artırır. Hazırlık aşamasında, şirketler kritik tedarikçileri belirlemeli ve bu tedarikçilerle ilgili riskleri değerlendirmelidir. Ayrıca, bu riskleri ortadan kaldırmak için stratejiler geliştirilmelidir. Bu süreç, şirketlerin olay anında daha hızlı ve etkili kararlar alabilmelerini sağlar.
Simülasyon ve Prosedürlerin Rolü
Şirketlerin tedarikçi kaynaklı siber olaylara karşı hazırlıklı olmaları için simülasyonlar ve prosedürler geliştirmeleri gereklidir. Bu simülasyonlar, olay anında hangi adımların atılacağını ve hangi ekiplerin devreye gireceğini belirler. Prosedürler ise, olayın nasıl yönetileceğine dair net bir yol haritası sunar.
Koordinasyon ve Yönetim
Siber olaylara müdahale sürecinde, iç ve dış ekipler arasındaki koordinasyon büyük önem taşır. Şirket içindeki iş birimleri ve dış danışman ekipleri arasında etkili bir iletişim ve iş birliği sağlanmalıdır. Bu süreç, şirketin en üst düzey yöneticisi tarafından yönetilmeli ve yönlendirilmelidir.
Mevzuat Gereklilikleri
Şirketler, siber güvenlik kanunlarına uygun hareket etmek zorundadır. Mevzuat gerekliliklerine uygun bir siber olaya müdahale süreci tasarlanmalı ve bu süreç titizlikle uygulanmalıdır. Bu, hem yasal uyumluluğu sağlar hem de şirketin itibarını korur.
Siber Güvenlikte Başarı İçin Stratejik Yaklaşım
Tedarikçi kaynaklı siber olaylarla başa çıkmak, stratejik bir yaklaşım gerektirir. Şirketler, bu tür olaylara karşı hazırlıklı olmalı, etkili prosedürler geliştirmeli ve koordinasyonu sağlamalıdır. Bu sayede, siber güvenlik risklerini minimize edebilir ve operasyonel süreçlerini güvence altına alabilirler.
Wise Hakkında